VB_瞬間當機
藍頻 --- 如何快速的讓對方電腦當機,我們只要隨便注入一個驅動檔案到系統白名單這樣就可以瞬間當機了,64位元無效?!,注入後再用蠕蟲瘋狂寫入記憶體阿
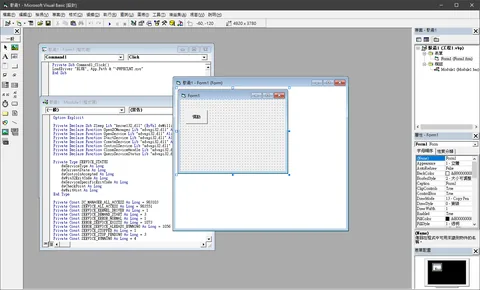
LABEL / VB6
17 posts
藍頻 --- 如何快速的讓對方電腦當機,我們只要隨便注入一個驅動檔案到系統白名單這樣就可以瞬間當機了,64位元無效?!,注入後再用蠕蟲瘋狂寫入記憶體阿
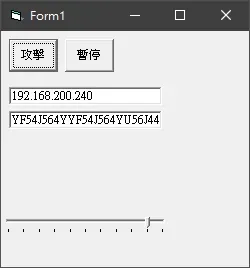
灌水 --- 這時候國中只要因為大家都在流傳關防火牆比較快這時候我們只要 用洪水攻擊大家就可以去找老闆加時間了xd
病毒 綜合所有的技能於一身呢我最終想到一個就是,病毒就是要小型 我們把她稱作為載具,然後呢我們把功能模組化再將功能用上傳的方式 傳到該感染的電腦,所以呢,再用DLL注入自己到系統的白名單內躲避防毒軟體 再來呢怎樣防止被反追蹤呢我們可以把芷伶透過網頁程式碼,去做呼叫,也就是是網頁去下指令非本人下所以也查不到IP,以前到底在狂什麼我也不知道 Server Client
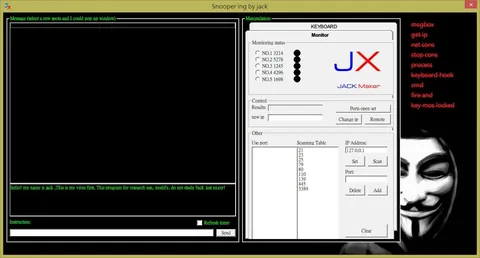
爆破 以前真腦,一般來說伺服器都會嘗試登陸幾次後就會封鎖IP,拿時候還妄想用 彩虹表 去爆破腦腦的,後來也是有破解高中校務系統的想法XD
釣魚 --- 國中嗎騙個點數,會自動傳送帳號密碼到信箱國小生限定XD。
掃Sql Inject漏洞 --- 掃SQL inject漏洞去注入,當然也可以用backtrack5用sqlmap進行注入!?
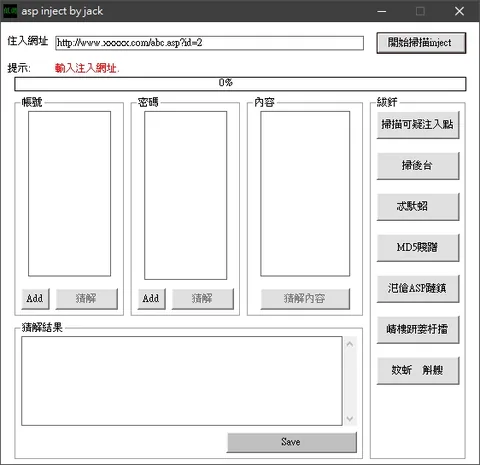
模仿xuetr恢復函式 --- 這邊跟上一則一樣不過是簡化用來做BOT不錯,或是反編譯除錯
熱舞外掛 --- 喜歡玩按鍵遊戲,想全接,沒問題來寫一個 原理就是偵測像素點,有東西發生變化,就按下?!?!
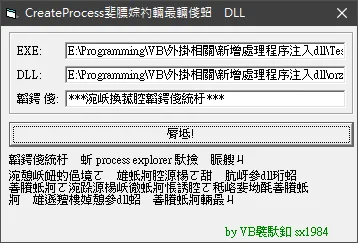
新增處理程序注入dll 都亂碼後我來解釋一下,上面那個就是你要被注入的應用程式 下面那個就是你要注入的DLL,那時候外掛大多都用這躲避遊戲防護偵測,病毒有時候也會躲到系統的白名單,也就是PE感染這又是另一門古老的技術了
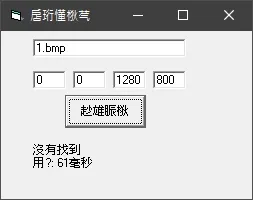
引用按鍵精靈的DLL去實現區域找圖 一找到相似圖形則滑鼠移動到全螢幕像素座標
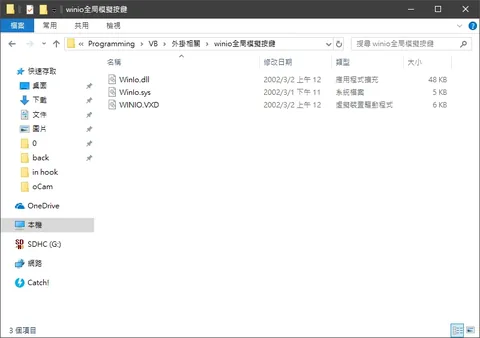
WinIo前台模擬驅動 --- 前面一則文章看到稍微介紹了前台和後台這一則文章 就是前台,但是這是驅動級去模擬訊號所以遊戲永遠不會擋OWO
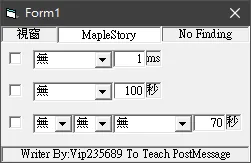
過NP按鍵程式 --- 按鍵程式呢有分前台和後台, 前者呢意思就是你的遊戲視窗一定要在最前面, 後臺呢就是你遊戲視窗縮小後他還是可以繼續對遊戲裡面發送按鍵訊號
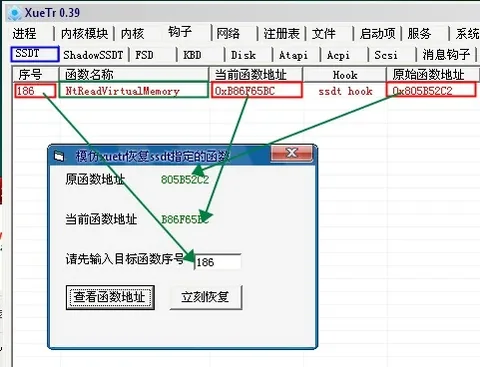
VB模仿xuetr恢复内核函数 --- 從大陸網站挖過來的 當函式被遊戲屏障後可以進入ring0 層ㄏㄏ上大三才知道在系統程式裡面看到,這邊可以強制恢復被block的函式
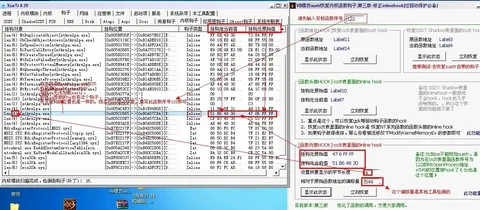
實現? 普通遊戲防護後來都有掛載一個防護像是NP新一點還有HS等等為什麼那些都會達到阻擋呢在VB有一種方式就是用writememony這個去寫一個一個位元當然後面還是被擋掉了,要用其他地方恢復的話要用hook或是遊戲剛開起時候快速覆蓋掉有係防護的掛勾達到bypass的作用 這邊我沒用,我用的是引用ce的寫入crc方式在載入一個dll inject去達到bypass的方式去使用外…
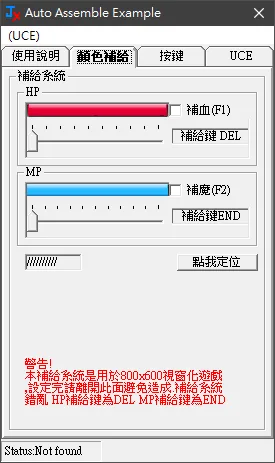
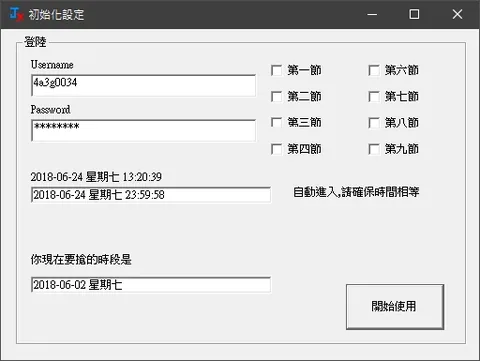
搶個自學 源码天空 以前除了在這地方挖寶 也有做出了一些奇奇怪怪的東C 高中還用這個去破解學妹的校務資訊,誰叫密碼是1000~9999寫個迴圈爆破阿
VB_病毒殺手 源码天空 以前除了在這地方挖寶 也有做出了一些奇奇怪怪的東C USB病毒猖狂國中來寫一個查殺 ㄎㄎ以前真的有點狂
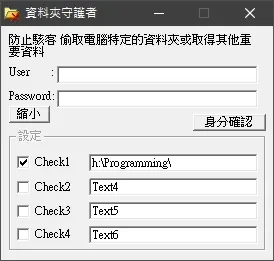
資料夾守護者 --- 源码天空 以前除了在這地方挖寶 也有做出了一些奇奇怪怪的東C