資訊安全 與外掛羈絆?
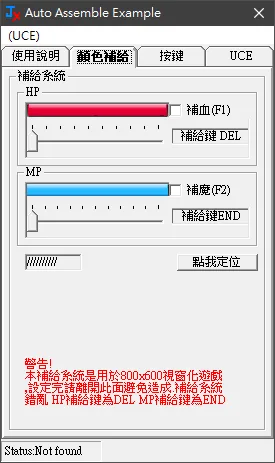
外掛介紹? --- 以為要上台報告打太詳細囉,個人觀點拉別認真 外掛介紹與種類 記憶體修改應該一開始上課所說的屬於修改攻擊攻擊法的其中一種=而記憶體修改與外掛之間有有什麼關係,先來講講外掛有自動外掛和記憶體修改外掛和封包修改外掛,自動外掛就是像按鍵精靈,就是模擬鍵盤和滑鼠的動作不斷進行重複,像是掛在遊戲不斷定點打怪,再來就是封包修改外掛,client和server端 在進行連線…
LABEL / cheat
8 posts
外掛介紹? --- 以為要上台報告打太詳細囉,個人觀點拉別認真 外掛介紹與種類 記憶體修改應該一開始上課所說的屬於修改攻擊攻擊法的其中一種=而記憶體修改與外掛之間有有什麼關係,先來講講外掛有自動外掛和記憶體修改外掛和封包修改外掛,自動外掛就是像按鍵精靈,就是模擬鍵盤和滑鼠的動作不斷進行重複,像是掛在遊戲不斷定點打怪,再來就是封包修改外掛,client和server端 在進行連線…
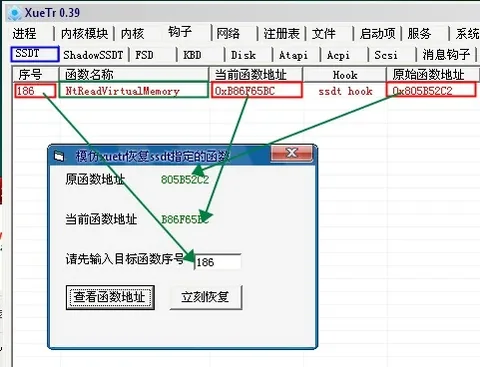
模仿xuetr恢復函式 --- 這邊跟上一則一樣不過是簡化用來做BOT不錯,或是反編譯除錯
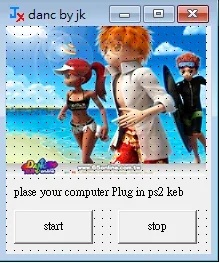
熱舞外掛 --- 喜歡玩按鍵遊戲,想全接,沒問題來寫一個 原理就是偵測像素點,有東西發生變化,就按下?!?!
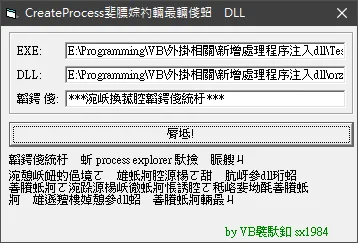
新增處理程序注入dll 都亂碼後我來解釋一下,上面那個就是你要被注入的應用程式 下面那個就是你要注入的DLL,那時候外掛大多都用這躲避遊戲防護偵測,病毒有時候也會躲到系統的白名單,也就是PE感染這又是另一門古老的技術了
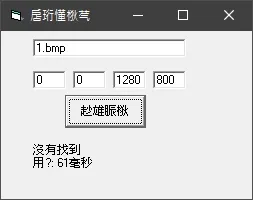
引用按鍵精靈的DLL去實現區域找圖 一找到相似圖形則滑鼠移動到全螢幕像素座標
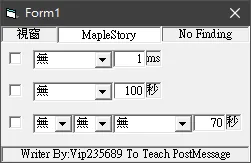
過NP按鍵程式 --- 按鍵程式呢有分前台和後台, 前者呢意思就是你的遊戲視窗一定要在最前面, 後臺呢就是你遊戲視窗縮小後他還是可以繼續對遊戲裡面發送按鍵訊號
VB模仿xuetr恢复内核函数 --- 從大陸網站挖過來的 當函式被遊戲屏障後可以進入ring0 層ㄏㄏ上大三才知道在系統程式裡面看到,這邊可以強制恢復被block的函式
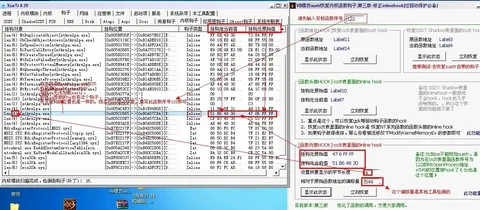
實現? 普通遊戲防護後來都有掛載一個防護像是NP新一點還有HS等等為什麼那些都會達到阻擋呢在VB有一種方式就是用writememony這個去寫一個一個位元當然後面還是被擋掉了,要用其他地方恢復的話要用hook或是遊戲剛開起時候快速覆蓋掉有係防護的掛勾達到bypass的作用 這邊我沒用,我用的是引用ce的寫入crc方式在載入一個dll inject去達到bypass的方式去使用外…