llm cli idapro mcp server & 策略共振池+ga實驗
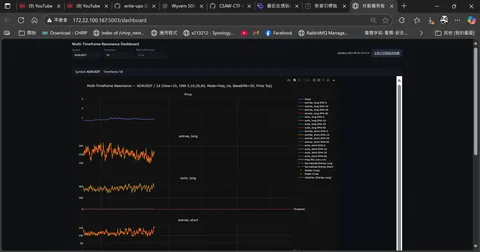
最近在透過cli 全自動化開發 這次比較特別一次混合三種主題,主要最近還是探索怎麼用ai去改善,自己寫code的習慣 嘗試了google gemini pro,qwen,codex 其中兩個我有訂閱,直接長出三個分身 基本上只要遵守 規劃流程和驗證 讓他們自己去迭代就可以了,比如說驗證交易系統,自動化寫交易策略,比如說可以讓他們自己使用回測框架自我回測檢查績效,再反過來重複驗證…
CATEGORY
44 posts
最近在透過cli 全自動化開發 這次比較特別一次混合三種主題,主要最近還是探索怎麼用ai去改善,自己寫code的習慣 嘗試了google gemini pro,qwen,codex 其中兩個我有訂閱,直接長出三個分身 基本上只要遵守 規劃流程和驗證 讓他們自己去迭代就可以了,比如說驗證交易系統,自動化寫交易策略,比如說可以讓他們自己使用回測框架自我回測檢查績效,再反過來重複驗證…
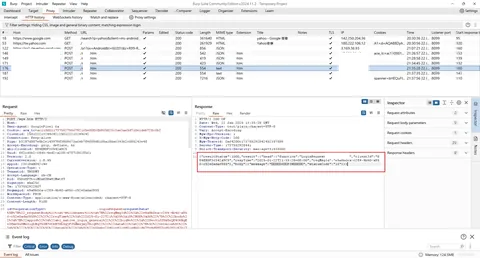
紀錄一下攔截某銀APP的封包流量透過中間人攻擊 紀錄一下脫機的過程,因為一些因素所以,沒有追完全全部,等最近有空再說 反正主要目的就是假設一個APP 我要提取目標其中功能,我是否可以透過 HOOK的方式 將所有APP 流程轉成 API 也就是我要攔截 APP的 HTTPS 的流量 得到 請求的 request 然後在透過 攔截 app 的 簽章加密的 function 試圖找出…
android porting ollvm 混淆 check clang version code Copy C:\Users\x213212\AppData\Local\Android\Sdk\ndk\26.1.10909125\toolchains\llvm\prebuilt\windows-x86_64\bin\ code Copy C:\Users\x213212\Ap…
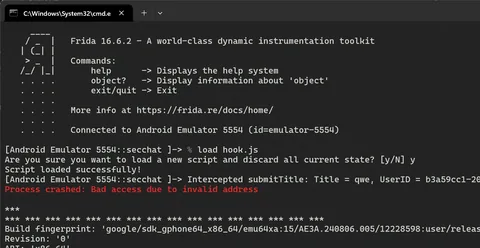
frida + burp Intercept https traffic det to cert openssl x509 -inform DER -in test -out burp_cert.crt adb push .\burp_cert.crt /data/local/tmp adb shell mv /data/local/tmp/burp_cert.crt /sdc…
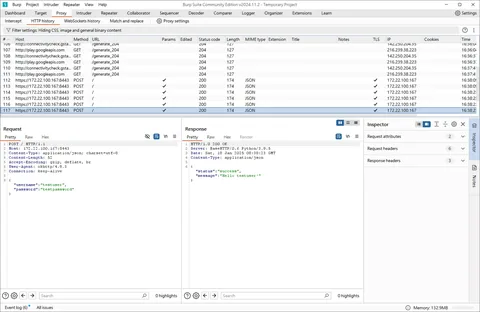
using ida pro debug apk & hook native function example 將IDAPro\dbgsrv內部的gdb server 透過 adb 傳到 虛擬機或手機內部 code Copy adb push android_x64_server /data/local/tmp adb shell su cd /data/local/tmp ch…
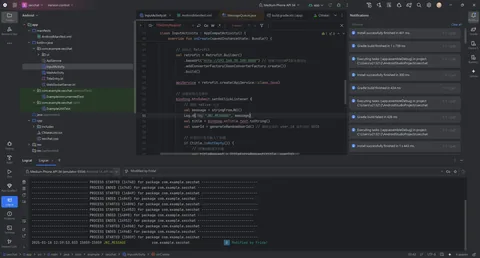
use magisck root image && frida example magisck 對 android 虛擬機進行root https://systemweakness.com/rooting-emulator-and-installing-magisk-c3cbd34ec436 這邊直接指向 android 虛擬機 ram disk.img刷入即可 code Co…
上一篇從特徵碼開始下手,這次從異動 nuitka 的 compiler 來下手 這篇網站在以前的時候就有嘗試去呼叫ollvm 去加密 binary https://blog.threat.zone/create-more-complicated-binaries-with-nuitka-llvm-obfuscator/ 那麼我們來透過 ollvm 去混淆 一些東西看能不能順便透…
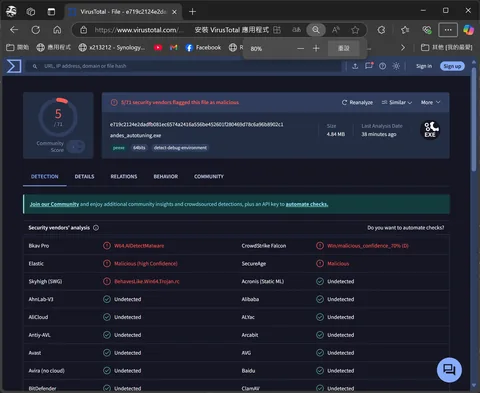
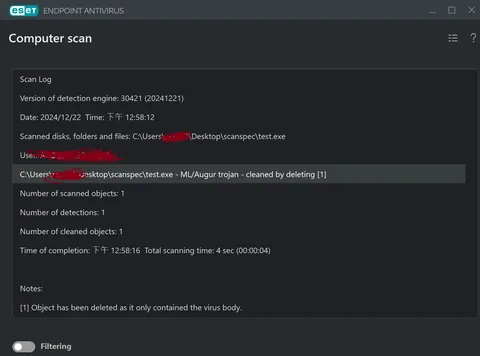
Finding Antivirus Detection Virus Signatures (nuitka package) 最近在遇到 Nuitka 打包 會被eset 防毒軟體檢測的方式大概試了下面幾個方法 第一加殼,透過把 binary 壓縮 再套在另外一層的 c shell 來逃避 防毒軟體在 靜態分析掃描到相關特徵碼 第一種方法的話大部分防毒都會檢測到UPX 很早期的加…
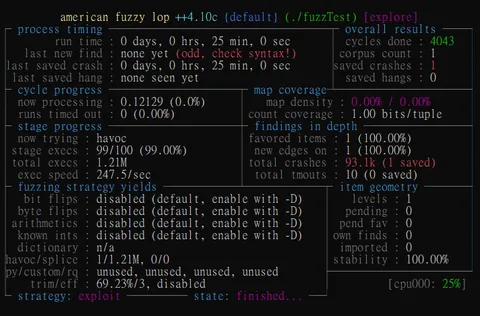
大致分析afl++ 研究一下 afl++ 內部工作原理 Install 我的環境是docker並且在windows wsl2 https://github.com/AFLplusplus/AFLplusplus/blob/stable/docs/INSTALL.md bash Copy docker pull aflplusplus/aflplusplus:latest doc…
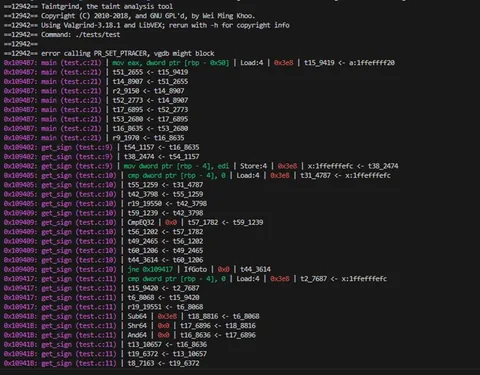
Taint analysis Valgrind taint analysis tool :taintgrind 前幾天有說想要關聯所有variable 最簡單的方式可以用taintgrind ,這邊找尋一下variable之間的關聯 Git clone https://github.com/eembc/coremark.git /home/gcc-plugin/coremark…
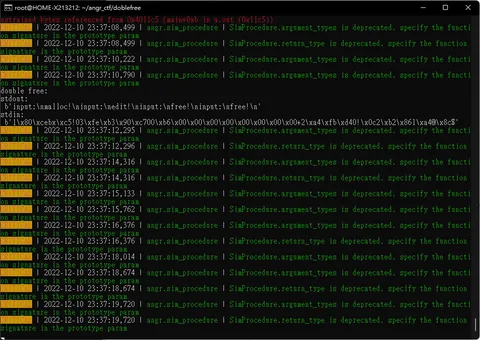
double free & use-after-free https://bbs.pediy.com/thread-266757.htm 前天在寫llvm pass又重新看到的angr 想起以前看到有人寫 https://xz.aliyun.com/t/7275 double free & use-after-free漏洞挖掘,他這種寫法可能導致z3求解狀態過多 https:…
花了兩年在gcc plugin 構建一個靜態分析器. https://github.com/x213212/Static-analyzer-in-gccplugin Table of contents [toc] Introduction Use GCC PLUGIN to implement a static analyzer to help users detect mem…
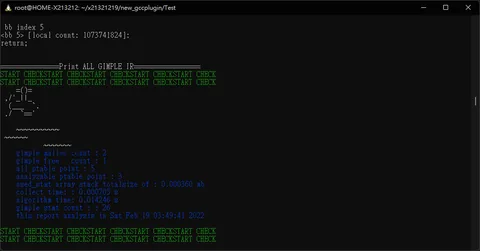
angr vexir 研究 binary translator 也是蠻感興趣的,當我要檢測一個漏洞又沒有編譯器這種情形要怎麼分析呢。 在angr裡面有用到了vexir , angr 為了適應不同平台好像把不同指令集架構的轉成ir再去做分析,他用的是Valgrind's 記憶體洩漏分析器開源的 VEX IR. https://zhuanlan.zhihu.com/p/347706…
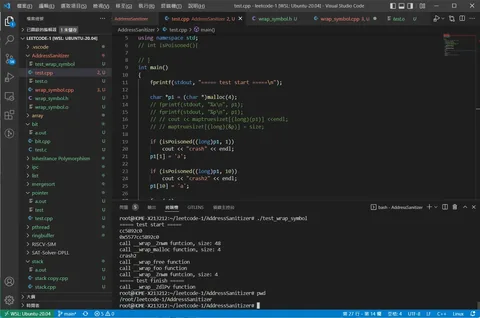
AddressSanitizer 論文最近要加入AddressSanitizer大概研究一下實現的流程 參考了一些hook的流程找了一個大概不用去改glibc 的方式hook 方式, https://blog.csdn.net/fengbingchun/article/details/82947673 https://blog.csdn.net/faxiang1230/arti…
angr code Copy root@HOME-X213212:~# tree angr_ctf/dist/ angr_ctf/dist/ ├── 00_angr_find ├── 01_angr_avoid ├── 02_angr_find_condition ├── 03_angr_symbolic_registers ├── 04_angr_symbolic_stack…
angr 我的環境位於wsl,不過我有docker https://docs.angr.io/introductory-errata/install code Copy # clone ctf project git clone https://github.com/jakespringer/angr_ctf.git # install docker curl -sSL htt…
GCC 12 static analyzer 靜態分析器檢測流程,分析一下gcc12 目前檢測流程 Analyzer Internals https://gcc.gnu.org/onlinedocs/gccint/Analyzer-Internals.html debug gcc compiler code Copy sudo apt install gcc-multilib…
Custom Vscode Extension Analyzer Debug 2 vscode Extension 先開放也無所謂(? typescript Copy // The module 'vscode' contains the VS Code extensibility API // Import the module and reference it with…
Custom Vscode Extension Analyzer Debug 最近都告一段落了,晚上臨時起意寫了個plugin 結合我的靜態分析器 apt-get install npm apt-get install npde.js https://code.visualstudio.com/api/get-started/your-first-extension 選取 vs…
symbolic execution 在論文最後的report 中,嘗試去添加 path constraint,得以進一步讓使用者更清晰的顯示 colect table 里相同 stmt 分支 模糊的地帶 因為 gimpler ir 有可能會有相同的 gimple stmt 名稱 可能要等最終論文發表後才可以公布我目前的程式碼,我的論文主要是實做一個靜態分析器去檢測memory…
ida pro use python plugin remote debuging 看了一下ida pro 原來是可以透過python plugin 的方式把組合語言轉成類似 c 語言的虛擬碼 步驟如下 環境是 windows 下 debug linux x64 elf 檔案 https://blog.csdn.net/weixin_26746861/article/detai…
debug 資訊嘗試了一下 順便開啟我們反編譯工具,以後打算來debug ggc 比較好用,來拿昨天的 ghost client 端來開刀,主要目標是 自己開issues 自己解xd https://github.com/york8817612/Ghost/issues/23 把debug 關掉 效果 來回憶一下 shift+ f12 後 setup打勾 unicode 後可以…
???? --- 來分享一下,也算我平常恐嚇詐騙集團的方法xd 奇怪根本沒人會密宅男阿?????,中午來自一則 aisha gaddafi 進行一下調查 aisha gaddafi scam 稍微查了一下ㄏㄏ對方要了hangouts當然給它 那麼開始逆滲透吧,首先誘導對方點入網址 再來呢也不用到什麼程式碼把服務器架起來,等待對方連入 再來把網址加密,用以前的ngor連到外網再用…
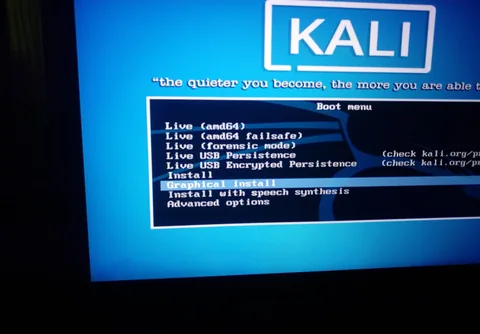
以前裝雙系統的話呢,是要安裝開機磁區的我就想UEFI已經有了那我把另一個硬碟寫在切去legacy的話呢再把開機磁區寫在另一個硬碟 答案就是可行! kali-linux-live-usb-install 老樣子把iso檔燒進去Usb然後用usb開機 GRUB開機磁區選好诶蓋到原生系統就不好玩了 進來囉~
外掛介紹? --- 以為要上台報告打太詳細囉,個人觀點拉別認真 外掛介紹與種類 記憶體修改應該一開始上課所說的屬於修改攻擊攻擊法的其中一種=而記憶體修改與外掛之間有有什麼關係,先來講講外掛有自動外掛和記憶體修改外掛和封包修改外掛,自動外掛就是像按鍵精靈,就是模擬鍵盤和滑鼠的動作不斷進行重複,像是掛在遊戲不斷定點打怪,再來就是封包修改外掛,client和server端 在進行連線…
discuz xss(舊) script --- 其實呢,這個漏洞,還有一種變種的方式就是 String.fromCharCode http://www.w3school.com.cn/js/jsref_fromCharCode.asp 074 163 143 162 151 160 164 040 163 162 143 075 150 164 164 160 072 057…
first hacking --- 第一次進入別人家後台還掛個旗子 教訓 --- 要記取教訓阿,mega裡有工具包僅供學術研究,上次忘記加這句就被抄家了別害人阿
肉雞後台 非常的古老,sqlmap互打的時代,明小子,中國菜刀,Havij,時代眼淚 qq 研究用途,請勿使用於非法範圍 --- php Copy <?php session_start (); class evildao { function yz_one (){ if ( isset ( $_SESSION [ 'jack' ]) and $_SESSION [ 'jack…
藍頻 --- 如何快速的讓對方電腦當機,我們只要隨便注入一個驅動檔案到系統白名單這樣就可以瞬間當機了,64位元無效?!,注入後再用蠕蟲瘋狂寫入記憶體阿
灌水 --- 這時候國中只要因為大家都在流傳關防火牆比較快這時候我們只要 用洪水攻擊大家就可以去找老闆加時間了xd
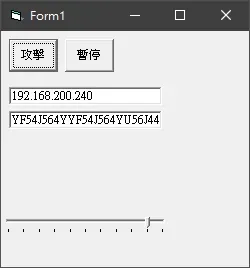
病毒 綜合所有的技能於一身呢我最終想到一個就是,病毒就是要小型 我們把她稱作為載具,然後呢我們把功能模組化再將功能用上傳的方式 傳到該感染的電腦,所以呢,再用DLL注入自己到系統的白名單內躲避防毒軟體 再來呢怎樣防止被反追蹤呢我們可以把芷伶透過網頁程式碼,去做呼叫,也就是是網頁去下指令非本人下所以也查不到IP,以前到底在狂什麼我也不知道 Server Client
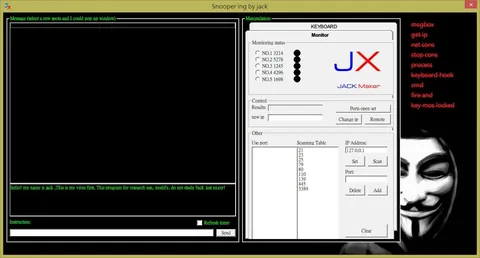
爆破 以前真腦,一般來說伺服器都會嘗試登陸幾次後就會封鎖IP,拿時候還妄想用 彩虹表 去爆破腦腦的,後來也是有破解高中校務系統的想法XD
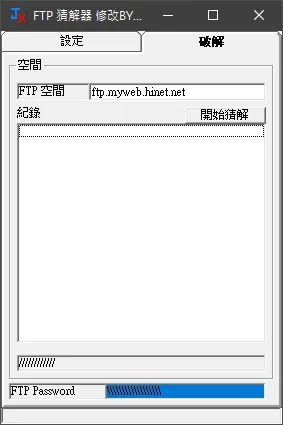
釣魚 --- 國中嗎騙個點數,會自動傳送帳號密碼到信箱國小生限定XD。
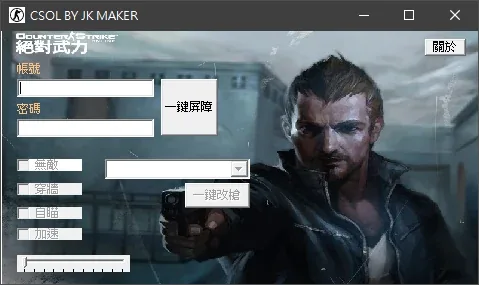
掃Sql Inject漏洞 --- 掃SQL inject漏洞去注入,當然也可以用backtrack5用sqlmap進行注入!?
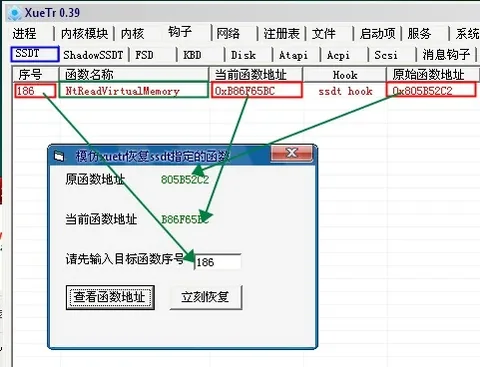
模仿xuetr恢復函式 --- 這邊跟上一則一樣不過是簡化用來做BOT不錯,或是反編譯除錯
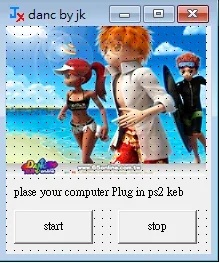
熱舞外掛 --- 喜歡玩按鍵遊戲,想全接,沒問題來寫一個 原理就是偵測像素點,有東西發生變化,就按下?!?!
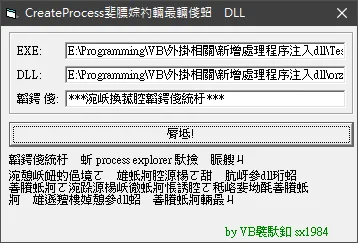
新增處理程序注入dll 都亂碼後我來解釋一下,上面那個就是你要被注入的應用程式 下面那個就是你要注入的DLL,那時候外掛大多都用這躲避遊戲防護偵測,病毒有時候也會躲到系統的白名單,也就是PE感染這又是另一門古老的技術了
引用按鍵精靈的DLL去實現區域找圖 一找到相似圖形則滑鼠移動到全螢幕像素座標
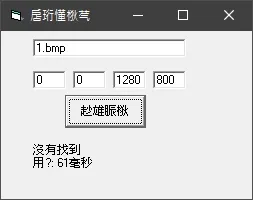
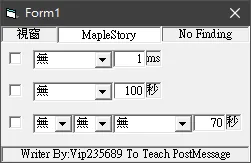
過NP按鍵程式 --- 按鍵程式呢有分前台和後台, 前者呢意思就是你的遊戲視窗一定要在最前面, 後臺呢就是你遊戲視窗縮小後他還是可以繼續對遊戲裡面發送按鍵訊號
VB模仿xuetr恢复内核函数 --- 從大陸網站挖過來的 當函式被遊戲屏障後可以進入ring0 層ㄏㄏ上大三才知道在系統程式裡面看到,這邊可以強制恢復被block的函式
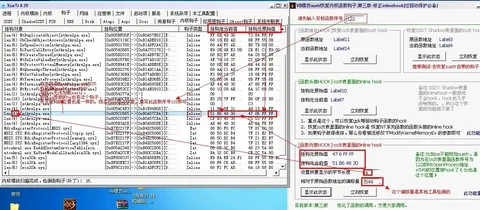
實現? 普通遊戲防護後來都有掛載一個防護像是NP新一點還有HS等等為什麼那些都會達到阻擋呢在VB有一種方式就是用writememony這個去寫一個一個位元當然後面還是被擋掉了,要用其他地方恢復的話要用hook或是遊戲剛開起時候快速覆蓋掉有係防護的掛勾達到bypass的作用 這邊我沒用,我用的是引用ce的寫入crc方式在載入一個dll inject去達到bypass的方式去使用外…
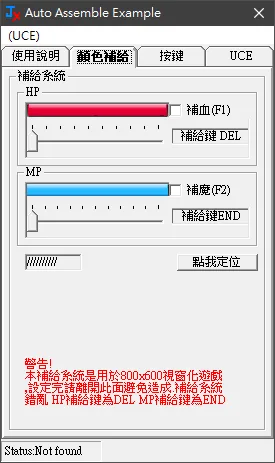
VB_病毒殺手 源码天空 以前除了在這地方挖寶 也有做出了一些奇奇怪怪的東C USB病毒猖狂國中來寫一個查殺 ㄎㄎ以前真的有點狂
資料夾守護者 --- 源码天空 以前除了在這地方挖寶 也有做出了一些奇奇怪怪的東C