紀錄一下攔截某APP的封包流量透過中間人攻擊
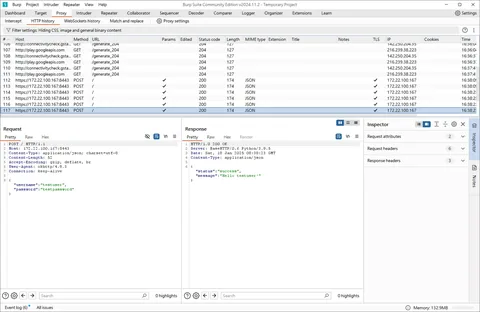
紀錄一下攔截某銀APP的封包流量透過中間人攻擊 紀錄一下脫機的過程,因為一些因素所以,沒有追完全全部,等最近有空再說 反正主要目的就是假設一個APP 我要提取目標其中功能,我是否可以透過 HOOK的方式 將所有APP 流程轉成 API 也就是我要攔截 APP的 HTTPS 的流量 得到 請求的 request 然後在透過 攔截 app 的 簽章加密的 function 試圖找出…
ALL POSTS
紀錄一下攔截某銀APP的封包流量透過中間人攻擊 紀錄一下脫機的過程,因為一些因素所以,沒有追完全全部,等最近有空再說 反正主要目的就是假設一個APP 我要提取目標其中功能,我是否可以透過 HOOK的方式 將所有APP 流程轉成 API 也就是我要攔截 APP的 HTTPS 的流量 得到 請求的 request 然後在透過 攔截 app 的 簽章加密的 function 試圖找出…
android porting ollvm 混淆 check clang version code Copy C:\Users\x213212\AppData\Local\Android\Sdk\ndk\26.1.10909125\toolchains\llvm\prebuilt\windows-x86_64\bin\ code Copy C:\Users\x213212\Ap…
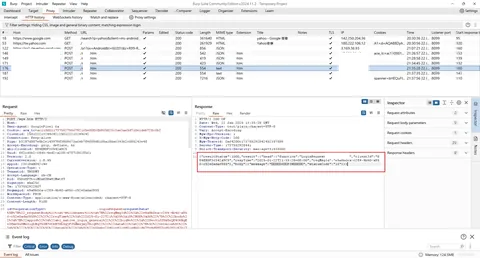
frida + burp Intercept https traffic det to cert openssl x509 -inform DER -in test -out burp_cert.crt adb push .\burp_cert.crt /data/local/tmp adb shell mv /data/local/tmp/burp_cert.crt /sdc…
using ida pro debug apk & hook native function example 將IDAPro\dbgsrv內部的gdb server 透過 adb 傳到 虛擬機或手機內部 code Copy adb push android_x64_server /data/local/tmp adb shell su cd /data/local/tmp ch…
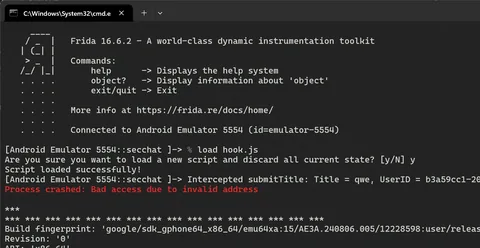
use magisck root image && frida example magisck 對 android 虛擬機進行root https://systemweakness.com/rooting-emulator-and-installing-magisk-c3cbd34ec436 這邊直接指向 android 虛擬機 ram disk.img刷入即可 code Co…
study nuitka module cache 本來在研究看能不能在 nuitka 找尋 module 的時候加一層cache 追到後面發現作者已經有寫了,這邊記錄一下 code Copy def makeOptimizationPass (): """Make a single pass for optimization, indication potential com…
webassmbly gb simulator support audio 之前的一個小專案移植到 webassbly 就沒繼續弄下去了,過了兩年chatgpt 出來真的感覺在讀文件還是完成需求或者一些bug好像幾乎用時間嚕都可以解決, https://github.com/x213212/LLD_gbemu_wasm https://github.com/x213212/LL…
Modify the gcc plugin to detect linklist memory leaks 最近又開始在看以前專案把想做的東西做完整,在以前檢測記憶體洩漏的時候有發現在linklist的部分memory leak好像沒有找到相對應的gimple 所以那大概新增這個 type就可以了 https://github.com/x213212/Static-analyz…
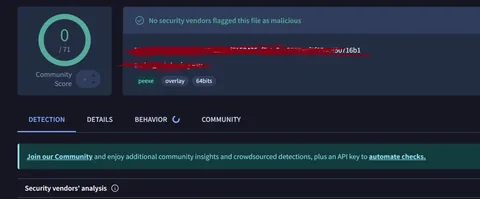
split nuitka flow by dll 上次透過 ollvm 混淆,我發現這個網站感覺同個類型的不斷上傳會導致我的樣本數越檢測越多,這次再來透過一個方法來躲避看看,根據Nuitka的流程是 透過兩階段才能執行我的 binary 假設透過 --onefile 和 --standalone 壓出來exe被檢測的機率應該是蠻高的很大機率被識別為特洛伊木馬或者 Nuitka…
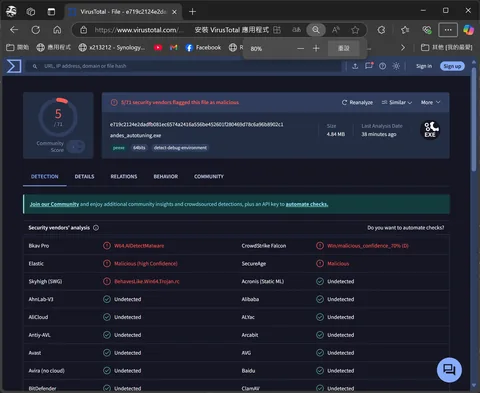
上一篇從特徵碼開始下手,這次從異動 nuitka 的 compiler 來下手 這篇網站在以前的時候就有嘗試去呼叫ollvm 去加密 binary https://blog.threat.zone/create-more-complicated-binaries-with-nuitka-llvm-obfuscator/ 那麼我們來透過 ollvm 去混淆 一些東西看能不能順便透…
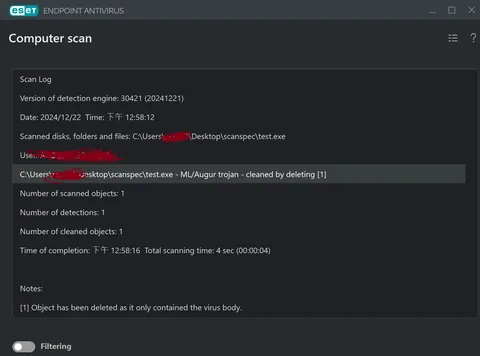
Finding Antivirus Detection Virus Signatures (nuitka package) 最近在遇到 Nuitka 打包 會被eset 防毒軟體檢測的方式大概試了下面幾個方法 第一加殼,透過把 binary 壓縮 再套在另外一層的 c shell 來逃避 防毒軟體在 靜態分析掃描到相關特徵碼 第一種方法的話大部分防毒都會檢測到UPX 很早期的加…
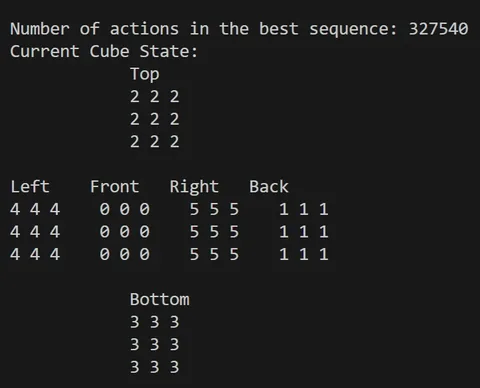
目前重寫一下大學的專題,這次想試試看用 chatgtp-o1 寫出 8355法解出魔術方塊看多少時間,大概從颱風天到現在四天,雖然演算法速度跟以前寫得比較慢,因為以前比較像是用一些我自己的解法和8355的轉法,這次全部靠隨機的路徑和8355的一些轉法來實作,不過當初用c#寫的時間是三個月主要是從研究魔術方塊寫法和找一個unity cube 模型和理解內部原理再把想法結合進去花費…
graphrag 分析債券市場 參考 https://www.youtube.com/watch?v=M36czEGZfHg https://medium.com/@cch.chichieh/knowledge-graph-rag-microsoft-graphrag-%E5%AF%A6%E4%BD%9C%E8%88%87%E8%A6%96%E8%A6%BA%E5%8C%96%…
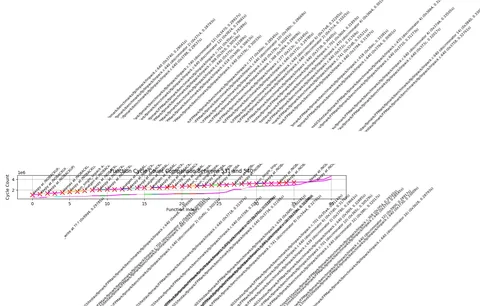
假設在沒有模擬器的情況下要找出兩個elf 相同的compiler 但是不同cflags 的指令差異這部分在面對未知的benchmark 要實現自動找尋異常區間這部分可能要耗費大量的人力,這部分假設要做成自動化大概有幾個想法 大概步驟是想要根據benchmark 的時間長度與要檢測硬體counter 變化來下手,人工debug也大概流程是這樣概念,只不過透過 sim 來模擬找出…
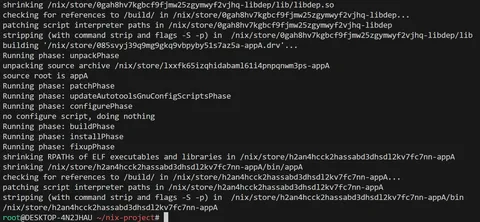
nix 學一下cicd常用的套件 https://github.com/x213212/nix-project-test 最近也用chatgpt 用rust 寫了一套 build-system 應該可以搭配服用 https://github.com/x213212/minibuildsystem install code Copy 1. Installing and Confi…
剛好最近換電腦用4070跑一下meta出的 llama3.2 3b 和 code llama3-8b模型 這邊換成 llama 呼叫方式 download llama module code Copy https://huggingface.co/hugging-quants/Llama-3.2-3B-Instruct-Q4_K_M-GGUF https://huggingfa…
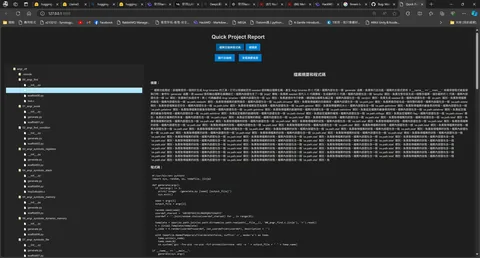
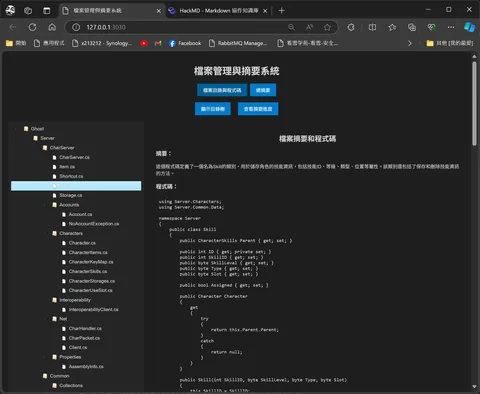
最近看code很麻煩 用chatgpt 寫一個摘要系統 這邊採用chatgpt 問答的方式 去過濾目錄沒有比較更好的想法哈哈, key就定義在目錄下自行替換 github :https://github.com/x213212/QPRhttps://github.com/x213212/QPR rust Copy // =========================== /…
大概分析 gdbserver 原理 這次來研究一下 gdbserver https://github.com/bet4it/gdbserver.git https://github.com/trixirt/deebe 簡單來說 gdbserver 工作原理就是透過ptrace 去控制 process 的動作 在main 可以看到 這邊會透過 get_request 來持續查看是…